引言:企业内网安全不是装一台防火墙就完事
企业内网安全的核心结论是:必须按“边界防火墙→上网行为管理→内网防泄密”三层顺序部署,缺一层都会留下可被利用的缺口。很多工厂和园区只买了一台防火墙,结果员工随意插U盘、私接路由器、用个人网盘传图纸,内网照样被穿透。下面从选型、部署、验收三个角度拆解要点。若需现场勘测,可拨打24小时热线 13431113199(手机号即微信号)预约。
第一层:企业防火墙——边界防护的选型与部署
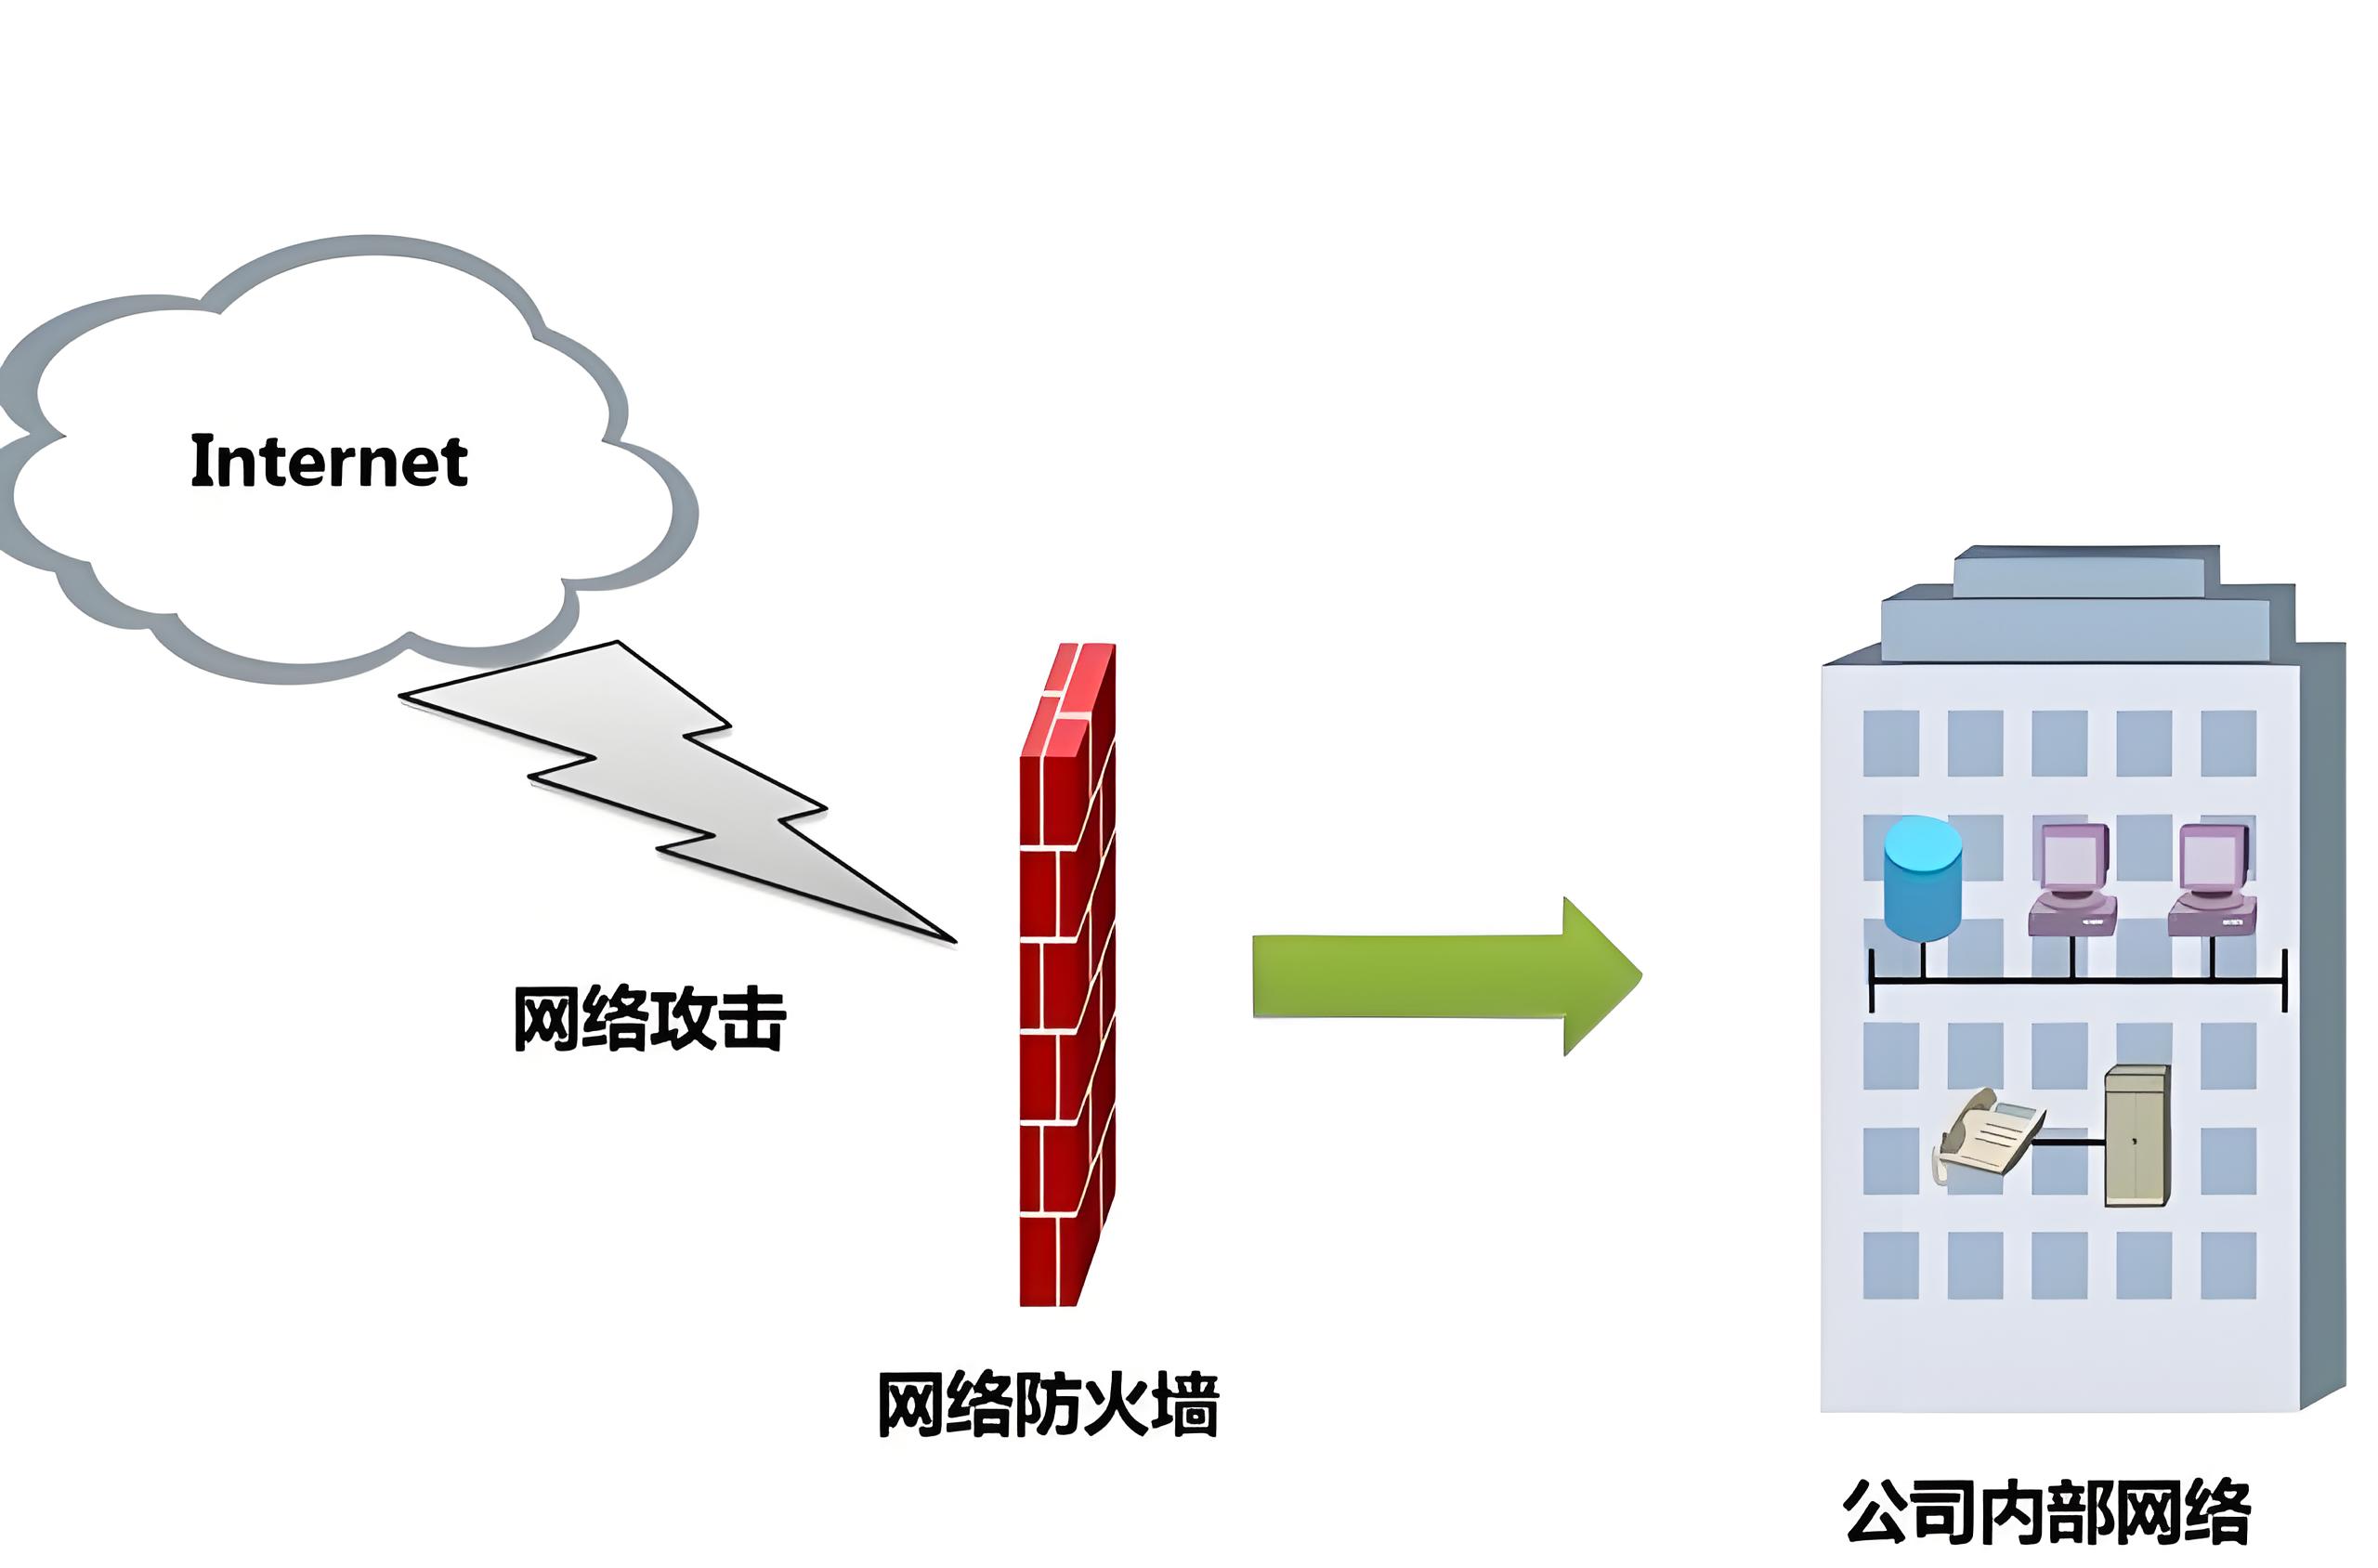
防火墙是内网安全的第一道闸门,但选错类型等于没装。企业防火墙应优先选择具备应用识别、入侵防御(IPS)、VPN功能的下一代防火墙,而非仅做端口映射的基础路由器。
- 吞吐量匹配:按宽带出口带宽的1.5倍选型,例如500M专线选吞吐量≥800M的设备,避免成为瓶颈。
- 接口冗余:至少预留2个万兆光口和4个千兆电口,方便后续扩展。
- 策略最小化:默认拒绝所有入站,仅开放业务必需端口,禁止“any any”放行。
- 日志留存:按网络安全法要求,日志保存不少于6个月,建议外置日志服务器。
部署位置通常放在核心交换机与出口路由器之间,采用路由模式或透明模式。若企业有多个厂区,需通过IPSec VPN互联,此时防火墙的VPN隧道数和加密性能是关键指标。
第二层:上网行为管理——管住“人”的风险
统计显示,超过60%的内网安全事件与员工上网行为相关。上网行为管理设备要解决三件事:带宽合理分配、违规网站拦截、敏感操作审计。
- 应用识别库:需覆盖主流P2P、视频、网盘、远程控制软件,识别率低于95%的设备不建议采购。
- 带宽策略:按部门分配保障带宽,例如办公区保障20M、访客区限速10M,避免个别下载拖垮整网。
- 行为审计:记录发帖、邮件、文件外发等行为,满足等保2.0的审计要求。
- 准入联动:与交换机联动,未安装杀毒软件的终端禁止入网。
上网行为管理不是“监控员工”,而是把不可控的个人行为变成可追溯的企业资产。部署时建议旁路模式先试运行一周,观察策略命中率再切串接。
第三层:内网防泄密——数据不出门的最后防线
内网防泄密(DLP)的目标是:即使攻击者进入内网,也拿不走核心图纸、客户名单和财务数据。常见手段包括文档加密、外发审批、端口管控和水印追溯。
- 透明加密:CAD、Office文件落地即加密,内部正常打开,外发自动乱码。
- 外发审批:通过邮件、微信、U盘外发文件需部门主管审批并留痕。
- 端口管控:禁用私人U盘,仅允许注册过的加密U盘读写。
- 屏幕水印:显示员工工号和时间,拍照泄密可追溯。
防泄密系统部署前必须做数据资产梳理,明确哪些文件需要加密、哪些部门需要外发权限。否则全盘加密会导致业务系统无法正常运行。
三层防护对比与验收标准
下表汇总三层设备的核心指标与验收要点,供IT负责人对照检查。
| 防护层 | 核心设备 | 关键指标 | 验收标准 |
|---|---|---|---|
| 边界防火墙 | 下一代防火墙 | 吞吐量、并发连接数、IPS特征库 | 策略最小化,日志留存≥6个月 |
| 上网行为管理 | 行为管理网关 | 应用识别率、带宽策略数、审计字段 | 违规网站拦截率100%,审计可查 |
| 内网防泄密 | DLP+加密服务器 | 加密算法、外发审批流、水印覆盖 | 未授权外发文件无法打开 |
验收时建议做渗透测试:从外网尝试入侵、从内网尝试外发文件,两项均被阻断才算合格。若企业同时涉及监控工程改造,例如雷州监控工程改造多少钱,需注意监控网络与办公网络必须VLAN隔离,避免摄像头被攻破后横向渗透到内网。
常见误区与工程配合建议
很多企业把网络安全与弱电工程割裂,导致机房布线混乱、设备堆叠。以下误区需避免:
- 误区一:用家用路由器替代企业防火墙,NAT表项不足导致掉线。
- 误区二:上网行为管理只做限速,不做审计,出事后无日志可查。
- 误区三:防泄密只加密不审批,员工用手机拍照照样泄密。
若企业正在寻找机房监控服务商,常会问遂溪机房监控公司哪家好或遂溪机房监控多少钱,建议优先选择具备电子与智能化工程专业承包贰级资质、自有施工团队且不转包的工程公司。同理,徐闻监控设计公司哪家好和徐闻监控设计多少钱也需考察设计方是否具备网络安全与弱电一体化能力,避免监控网与办公网混用。对于需要大屏展示的场合,茂南监控拼接屏公司哪家好及茂南监控拼接屏多少钱应关注拼接屏的拼缝、亮度和信号源接入方式;而电白监控电视墙公司哪家好则需确认电视墙是否支持多画面分割与网络解码。
广东沃安科技有限公司18年专注新建工厂、酒店、园区弱电智能化工程,可承接单个2000万元以内的弱电智能化工程,自有工厂与施工团队,不转包、不挂靠。竣工提供点位图、网络拓扑图、布线图与操作培训,监控摄像机3年免费包换、终身以旧换新,故障8小时内到场修复。
结尾:三步落地内网安全,从勘测开始
企业内网安全没有“一招鲜”,防火墙、上网行为管理、内网防泄密三层缺一不可。建议按以下步骤推进:第一步,梳理现有网络拓扑与数据资产;第二步,按吞吐量和识别率选型设备;第三步,分阶段部署并做渗透测试验收。若您需要现场勘测或方案报价,欢迎拨打24小时热线 13431113199(手机号即微信号),或访问官网 https://www.gdwakj.com 在联系我们页提交预约表单,沃安科技将安排工程师上门勘测。